
Was die PHP-Sicherheitslücke für das Internet bedeutet
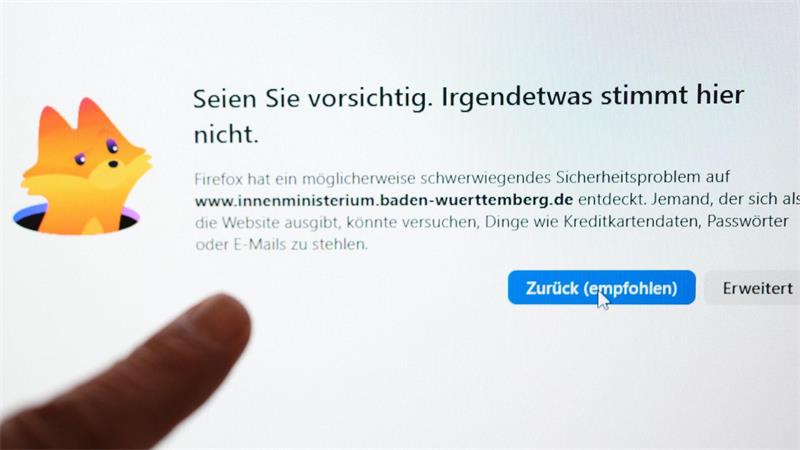
Zwei extrem kritische Schwachstellen entdeckt ermöglichen Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen. Foto: Bernd Weißbrod/dpa
Notfall-Updates sind verfügbar, doch weltweit suchen Angreifer weiter nach ungeschützten Servern. Wann kann bei der PHP-Sicherheitslücke Entwarnung gegeben werden?
Berlin. Eine gravierende Sicherheitslücke in der Programmiersprache PHP versetzt derzeit die IT-Welt und Betreiber von Webseiten in Aufruhr. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) und internationale Experten warnen vor akuter Gefahr. Die wichtigsten Fragen und Antworten im Überblick:
Was genau ist passiert und wie schwer wiegt das Problem?
In der weit verbreiteten Programmiersprache PHP, die als technisches Fundament für einen Großteil aller weltweiten Webseiten dient, wurden zwei extrem kritische Schwachstellen entdeckt. Unter dem Namen „PHP2Shell“ (registriert unter CVE-2026-109618 und CVE-2026-109619) ermöglichen diese Fehler Kriminellen, aus der Ferne eigenen Schadcode auf Servern auszuführen. Weil dadurch eine vollständige Übernahme betroffener Systeme droht und die Details der Lücke vorab unbeabsichtigt an die Öffentlichkeit gelangten, stufen Behörden und IT-Sicherheitsexperten die Lage als außerordentlichen Notfall ein. Viele Webseitenbetreiber haben ihre Internetauftritte vorsorglich vom Netz genommen.
Sind meine persönlichen Daten auf Online-Portalen oder in Onlineshops in Gefahr?
Ja, indirekt besteht ein Risiko. Wenn eine Website, ein Bürgerportal oder ein Onlineshop die betroffene PHP-Version nutzt und nicht rechtzeitig geschützt wurde, können Angreifer über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. Dadurch könnten sensible Kundendaten, Passwörter oder Kontaktdaten abfließen. Auf den Endgeräten der Nutzer selbst (wie Smartphones, Tablets oder PCs) besteht jedoch keine direkte Gefahr; die Schwachstelle liegt ausschließlich auf den Servern der Webseitenbetreiber im Hintergrund.
Welche Rolle spielt bei der PHP-Krise die Künstliche Intelligenz?
Bislang ist nicht genau bekannt, wie die PHP-Fehler entdeckt worden sind. Es spricht aber viel dafür, dass sie durch den massiven Einsatz von Künstlicher Intelligenz aufgespürt wurden - auch weil die Sicherheitslücken zuvor jahrzehntelang übersehen worden waren. KI spielt aber auch bei dem Bedrohungsszenario eine Rolle. Auch Angreifer können Künstliche Intelligenz einsetzen, um die Schwachstellen der ungeschützten PHP-Server zu scannen und Angriffe in Sekundenschnelle ohne manuellen Aufwand im großen Stil vorzunehmen. KI wirkt in dieser Krise somit als Katalysator auf beiden Seiten - beim Angreifen wie beim Verteidigen.
Wie kann ich als Betreiber einer eigenen Webseite prüfen, ob ich sicher bin?
Betreiber von Webseiten - egal ob Blogs, Vereinshomepages oder Webseiten von Unternehmen und öffentlichen Einrichtungen - müssen die verwendete PHP-Version ihrer Serverumgebung prüfen. Das Entwicklerteam hat am Mittwoch entsprechende Notfall-Updates bereitgestellt. Große Webhoster wie Ionos haben bereits in ihren Systemen die PHP-Version aktualisiert, sodass zumindest diejenigen Websites geschützt sind, die automatische Sicherheitsupdates vorgesehen haben.
Wie geht es jetzt weiter und wann ist die Gefahr gebannt?
Die weltweite Welle automatisierter Angriffe läuft derzeit an und wird voraussichtlich noch über Wochen und Monate hinweg andauern, da Angreifer unermüdlich nach ungepatchten Systemen suchen. Entwarnung kann erst gegeben werden, wenn die breite Masse der Webhoster und Systemadministratoren die Sicherheitsupdates eingespielt hat. Systeme und veraltete PHP-Versionen, für die es keine offiziellen Updates mehr gibt, müssen von den Betreibern isoliert oder unverzüglich abgeschaltet werden, um dauerhafte Einfallstore für Cyberkriminelle zu verhindern.
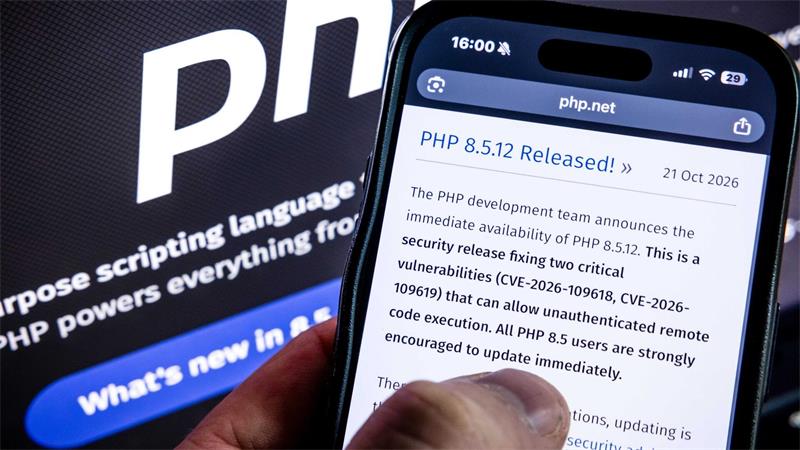
Angreifer könnten über den Schadcode Zugriff auf die dahinterliegenden Datenbanken erlangen. (Symbolbild) Foto: Rob Engelaar/ANP/dpa
PHP-Fehler: Entdeckung durch massiven Einsatz von Künstlicher Intelligenz aufgespürt? Foto: Bernd Weißbrod/dpa
